應用程式與 Driver 發布
適用 EXE、DLL、MSI、CAB 與 Driver Package 等發布情境,協助建立 Publisher Signature、時間戳記與簽章流程。
- Windows Authenticode
- Publisher Rule 與 Application Control 應用
- 公開或私有 Code Signing 憑證
- 依需求評估硬體 Token、KMS 或 HSM
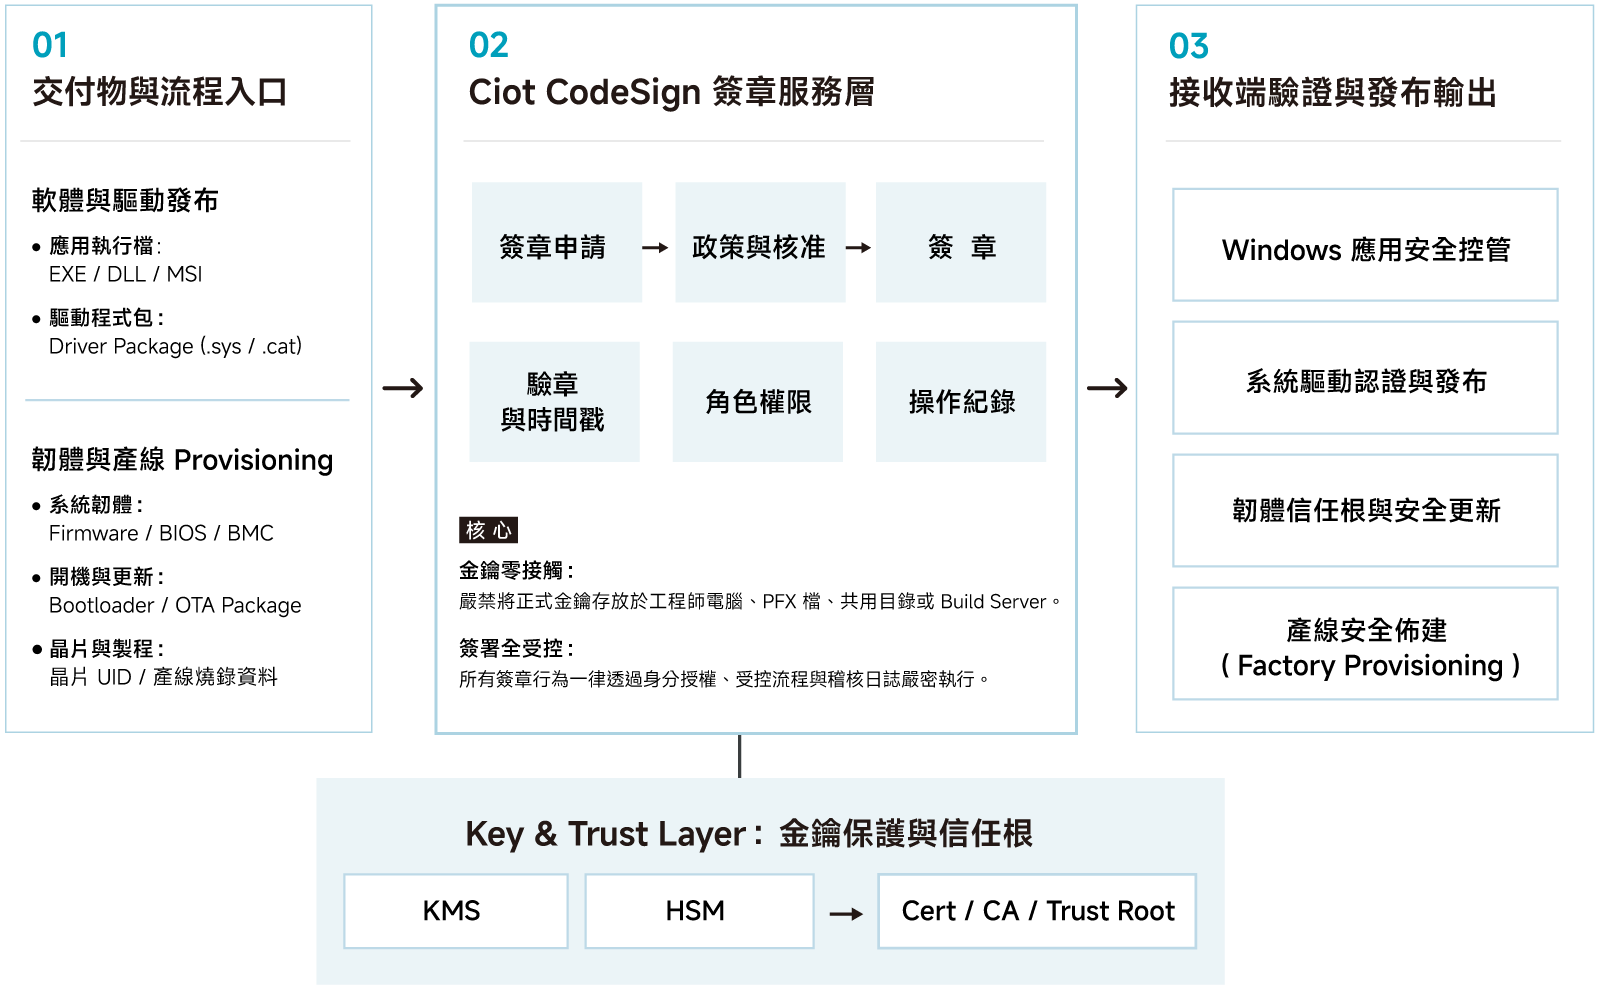
Ciot CodeSign 協助企業對軟體、韌體、執行檔與更新檔建立數位簽章機制,搭配 KMS 與 HSM 集中管理簽章金鑰、權限與發布流程,延伸至 CI/CD、Secure Boot、OTA 與製造產線。
Code Signing 的核心是讓接收端驗證發布來源與檔案完整性。當簽章延伸到多產品、多團隊、CI/CD、量產或跨國工廠,金鑰保護、權限與追溯機制也必須一起規劃。
依交付物與信任模式規劃簽章架構,並依發布流程、金鑰保存方式與自動化需求選擇合適方案。
適用 EXE、DLL、MSI、CAB 與 Driver Package 等發布情境,協助建立 Publisher Signature、時間戳記與簽章流程。
涵蓋 Firmware、BIOS、BMC、Bootloader、OTA 與量產資料,規劃 Secure Boot、集中式簽章與供應鏈發布機制。
長生命週期設備與 AI Server 的簽章架構,除了考量目前的 Secure Boot 與 Firmware 驗證,也需要預留後量子演算法導入空間。LMS(Leighton-Micali Signature)屬於具狀態的雜湊式數位簽章,需要妥善管理簽署狀態與使用次數;Ciot CodeSign 可依專案需求評估 ECDSA、LMS / HSS 與 ML-DSA 等簽章機制,並搭配 KMS、HSM 管理金鑰與簽章流程。
對應既有 Firmware Trust;如採階層式架構,再依平台規格確認 HSS。
依產品週期與平台能力評估雙軌演進與簽章服務調整。
依實際晶片與驗證規格確認演算法、參數與整合邊界。
Caliptra 1.x / 2.x、特定 PQC 參數與 HSM 支援範圍,需依晶片平台、驗證元件與專案規格進一步確認。
伺服器電源相關專案要求 Firmware 採用 LMS 進行數位簽章,並規劃 KMS + HSM 集中保護簽章金鑰與控管發布流程,屬於產品與韌體信任需求。
針對 BIOS、BMC Firmware、Bootloader 與更新套件,串接 CI/CD 並集中管理簽章金鑰與權限。
對連網設備 Firmware 與 OTA 更新檔進行簽章,支援完整性驗證、版本追溯與跨國代工管理。
針對 ECU、MCU 與車用晶片,規劃 Secure Boot、Firmware Signing、安全更新及生產階段金鑰保護。
驗證 Firmware 與 OTA 更新來源,搭配更新授權、版本控管、防降版與裝置端信任根。
串接 ATE 與產線流程,延伸至 Firmware、晶片序號、裝置憑證及安全資料寫入與追溯。
依簽章對象、信任模型、建置環境、金鑰來源、簽章量與維運需求,逐步確認方案邊界。
確認檔案格式、金鑰來源、使用者、建置環境、簽章量與信任模型。
規劃 CodeSign、KMS、HSM、權限、網路、介接與備援方式。
選定代表性檔案,執行簽章、驗章、權限與紀錄測試。
依範圍串接 CI/CD、簽章工具、建置伺服器或產線設備。
整理正式環境容量、備援、金鑰輪替、教育訓練與維護項目。
從簽章對象、金鑰保存到 CI/CD 與產線整合,先從實際發布流程開始盤點。